Adif restablece sus páginas web tras el ciberataque
El gestor de infraestructuras ferroviarias ha informado oficialmente de que las páginas web de Adif y Adif Alta Velocidad se encuentran nuevamente operativas y con la seguridad plenamente garantizada. Los portales oficiales recuperan la normalidad institucional después de haber permanecido suspendidos de manera temporal durante varias horas como medida preventiva ineludible de seguridad. Esta decisión operativa se adoptó inmediatamente tras detectarse una actividad inusual en los sistemas informáticos, lo que desató una respuesta coordinada en el marco de este incidente centrado en un Adif ciberataque inteligencia artificial que ha movilizado a los expertos tecnológicos del sector.
Según han detallado los equipos técnicos del administrador ferroviario, tras someter las plataformas digitales a rigurosas comprobaciones y auditorías internas, se ha verificado con total certeza que no existe ningún tipo de riesgo añadido para los usuarios ni para los sistemas públicos de consulta. Desde el primer momento en que se detectó la anomalía, la prioridad absoluta de la compañía fue contener la brecha digital y asegurar de forma fehaciente que las herramientas de cara al público estuvieran completamente libres de vulnerabilidades antes de permitir de nuevo el acceso generalizado a la ciudadanía y a los viajeros.
Impacto limitado en los datos de los viajeros
El incidente informático acaecido tuvo repercusiones directas y específicas sobre algunos servidores avanzados conectados estrechamente con Renfe. De acuerdo con las primeras investigaciones técnicas puestas en marcha, la brecha de seguridad se originó de manera concreta en servidores propios de la entidad administradora que mantenían conexiones operativas con las redes de la operadora ferroviaria. Desde ese punto de acceso, los atacantes lograron obtener de manera ilícita un volumen limitado de información personal perteneciente a los clientes habituales de los servicios de transporte.
La información que resultó comprometida se ciñe fundamentalmente a nombres y direcciones de correo electrónico de los usuarios afectados. Tanto las investigaciones preliminares llevadas a cabo por Renfe como los diversos análisis técnicos independientes descartaron tajantemente la sustracción de datos bancarios, información financiera confidencial, números de documento nacional de identidad u otros medios de pago electrónicos. Asimismo, las autoridades competentes y las propias empresas implicadas señalaron de forma expresa que, hasta el momento presente, no existen evidencias fidedignas de que la información sustraída haya sido publicada o difundida públicamente en foros maliciosos de internet o redes abiertas.
Medidas de respuesta y normalidad en la explotación ferroviaria
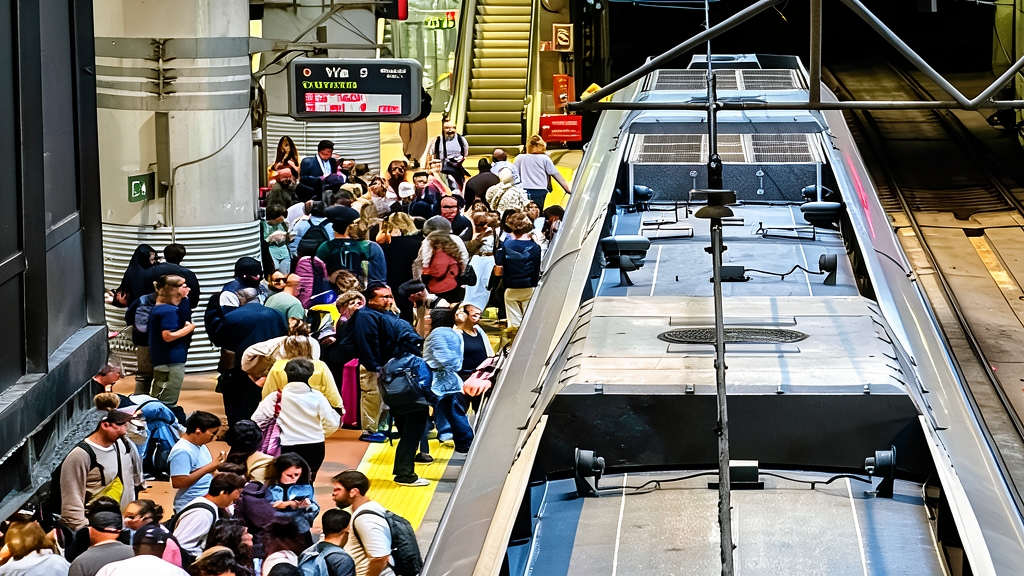
Uno de los aspectos clave que han querido subrayar los gestores públicos desde el inicio mismo de la incidencia es que la seguridad del transporte ferroviario físico nunca estuvo en peligro real. Ningún sistema informático crítico ni aplicación relacionada directamente con la explotación ferroviaria o la señalización y control de vías se vio comprometido por la intrusión digital. Por este motivo fundamental, la circulación de trenes en toda la red nacional continuó desarrollándose con absoluta normalidad mientras se aplicaban los protocolos de contención y aislamiento.
Para hacer frente con eficacia a esta contingencia tecnológica, se activaron de inmediato los protocolos internos de respuesta y se aislaron preventivamente los entornos informáticos afectados con el valioso apoyo de especialistas externos independientes en ciberseguridad. Paralelamente, la entidad gestora formalizó la denuncia judicial correspondiente, puso los hechos en conocimiento del Centro Criptológico Nacional (CCN) y alertó con celeridad tanto a proveedores como a empresas colaboradoras que pudieran verse indirectamente concernidas para que adoptasen precauciones adicionales y refuercen sus defensas.
Fuentes próximas a la investigación en curso apuntan a que una organización criminal de origen desconocido empleó técnicas avanzadas basadas en inteligencia artificial durante varios días para atacar de manera coordinada y simultánea las infraestructuras digitales críticas de Adif y Renfe. Mientras las pesquisas policiales y técnicas continúan su curso para esclarecer con total precisión todos los pormenores y el alcance global del suceso, la recuperación definitiva de los canales oficiales marca un paso decisivo hacia la vuelta a la completa normalidad operativa y la tranquilidad de los usuarios.
Un comentario