El informe que señala a la inteligencia marroquí
Las denuncias sobre el uso desmedido de la tecnología de vigilancia contra voces disidentes han sumado un capítulo sin precedentes tras la publicación de un exhaustivo documento que sitúa a los servicios secretos marroquíes en el centro de una vasta red de escuchas ilegales. La investigación difundida por Amnistía Internacional pone de relieve que la Amnistía Internacional Marruecos espionaje responde a un sofisticado aparato de control estatal diseñado para rastrear, intimidar y silenciar a defensores de los derechos humanos, abogados y periodistas independientes tanto dentro como fuera de sus fronteras.
El estudio de 126 páginas reconstruye el engranaje de esta maquinaria represiva combinando análisis forenses informáticos, miles de registros filtrados y, de manera pionera, el testimonio de un antiguo agente de la Dirección General de la Vigilancia del Territorio (DGST), identificado bajo el seudónimo de «Safir». Sus revelaciones confirman que los servicios de inteligencia del país norteafricano no solo se han apoyado en programas espía de última generación como Pegasus —desarrollado por la firma israelí NSO Group—, sino que operan mediante una red de intervención analógica y digital sin supervisión judicial.
La pista forense y las cuentas de ataque compartidas
Uno de los aspectos más sólidos del informe reside en la evidencia técnica aportada para vincular al Estado marroquí con las infecciones detectadas en territorio europeo. La pieza central de esta investigación sobre el informe de Amnistía Internacional gira en torno a la reutilización de infraestructuras digitales. NSO Group creaba para cada cliente una arquitectura separada y un equipo denominado «Servicios Blancos» registraba expresamente direcciones de correo electrónico, dominios y servidores distintos para cada operador.
Los peritos forenses identificaron que una cuenta específica de iMessage, denominada linakeller2203@gmail.com y vinculada a la infraestructura de ataque del cliente marroquí, apareció tanto en los dispositivos de activistas y periodistas en Francia como en los terminales de altos cargos institucionales en España. Esta coincidencia permite a la organización agrupar los ataques bajo un mismo operador con un alto grado de certeza técnica, descartando que se tratara de acciones aisladas.
El impacto en España y las operaciones transfronterizas
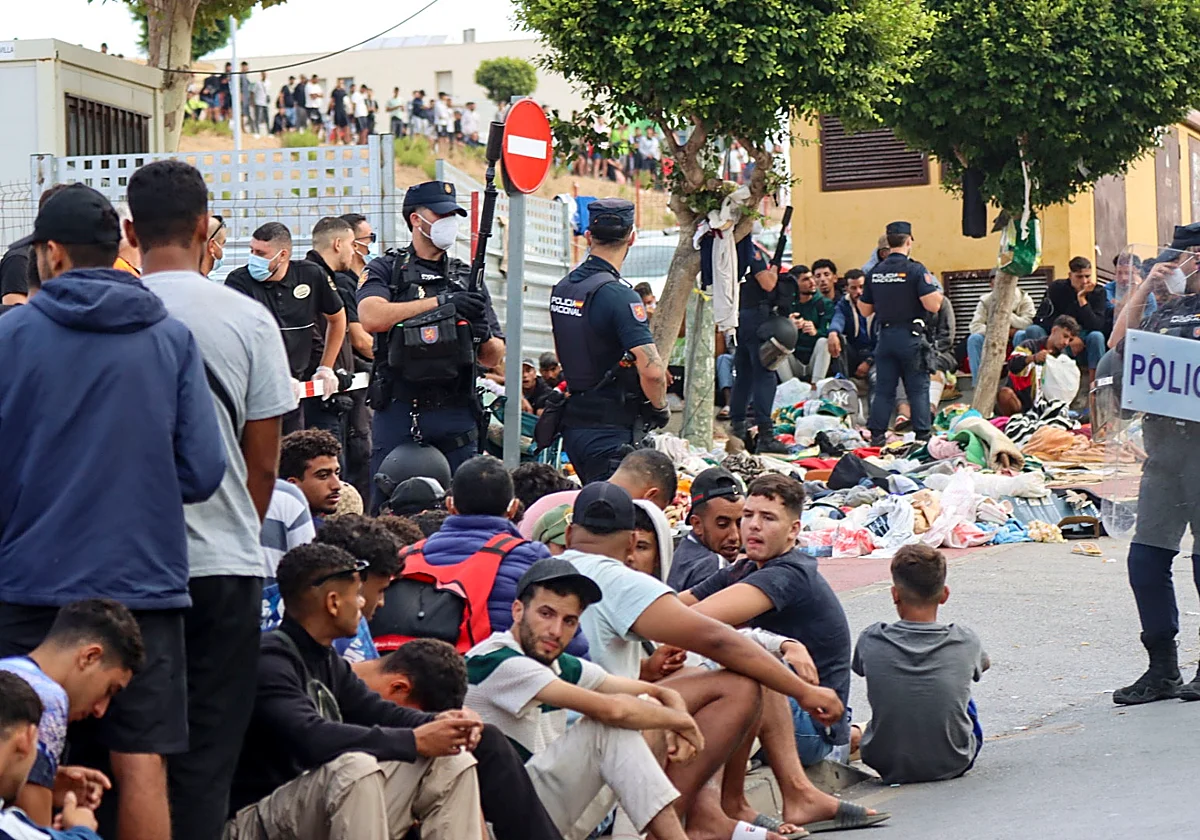
Las consecuencias de esta campaña de vigilancia alcanzaron de lleno al núcleo del Gobierno español durante la crisis diplomática vivida en mayo y junio de 2021, coincidiendo con la llegada a España del líder del Frente Polisario, Brahim Ghali, y la entrada masiva de migrantes en Ceuta. Según los datos del informe, los teléfonos oficiales de la ministra de Defensa, Margarita Robles, y del ministro del Interior, Fernando Grande-Marlaska, sufrieron infecciones confirmadas mediante ataques de cero clic vinculados a la infraestructura marroquí.
De acuerdo con la documentación judicial y los análisis forenses, el dispositivo de Margarita Robles registró extracciones de información en junio de 2021, mientras que el teléfono de Fernando Grande-Marlaska sufrió dos infecciones en el mismo periodo, con un volumen sustraído superior los seis gigas de datos. No obstante, la investigación establece una cautela técnica respecto al presidente del Gobierno, Pedro Sánchez, cuyo terminal también fue comprometido en esas fechas, al señalar que la documentación judicial española disponible no permite certificar el mismo enlace forense directo con la cuenta de iMessage atribuida a Rabat.
Un sistema represivo de alcance global
Más allá de las altas esferas políticas, el documento detalla cómo la DGST desplegó un control férreo sobre la sociedad civil. Entre los principales objetivos de esta red de vigilancia se encuentran la población saharaui que reclama un referéndum de autodeterminación y los movimientos disidentes de la región del Rif. El testimonio del exagente recogido en la investigación apunta a que Pegasus constituía únicamente el peldaño tecnológico más avanzado de un sistema que combinaba escuchas físicas en domicilios, la colaboración con comercios locales para colocar terminales previamente infectados en puntos de venta y campañas sistemáticas de desprestigio basadas en la difusión de grabaciones íntimas obtenidas mediante cámaras ocultas.
Ante este escenario de vigilancia transfronteriza, la secretaria general de la organización humanitaria ha instado a la comunidad internacional a frenar la exportación de tecnologías de ciberpatrulla a jurisdicciones que carezcan de garantías democráticas efectivas. Por su parte, hasta el momento de la difusión pública de la investigación, las autoridades gubernamentales de Rabat no han emitido una respuesta formal a los requerimientos planteados por los promotores del estudio.